AVM hat Mitte August die Funktionen von FRITZ!OS 8.50 angekündigt. Der Trend der letzten Ausgaben setzt sich fort: Der Router übernimmt Aufgaben, für die man früher ein Gerät oder einen kleinen Server danebengestellt hat. Das ist gut und es macht die Frage interessanter, welche drei Dinge trotzdem nicht dorthin gehören.
Die Funktionsliste stammt aus AVMs Ankündigung. Ein festes Rolloutdatum gibt es nicht; welche Modelle wann bedient werden, entscheidet AVM gestaffelt. Wer nicht warten will, findet Vorabversionen unter fritz.com/labor, auf einem Gerät, dessen Ausfall gerade niemanden trifft.
Was neu ist#
| Bereich | Neu in 8.50 |
|---|---|
| Smart Home | Matter-Bridge (FRITZ!Box 5690 Pro), Abschaltung von Smart-Energy-Steckdosen bei Leistungsschwellen |
| Automation | mehrstufige Routinen mit Geofencing, „Verlassen“, „Ankommen“, „Urlaub“ |
| Netz | DNS-Filter für alle Geräte im Heimnetz, automatische Priorisierung von Videokonferenzen (5690 Pro, 7690) |
| Ausfallsicherheit | FRITZ! Failsafe jetzt auch für 4G/5G-Modelle, mit LAN als Rückfallweg |
| App | „Smart Check“ in der MyFRITZ!App, Status nach Kategorien, mit Servicezugang |
| Telefonie | vereinfachter Modus für FRITZ!Fon, SOS-Funktion ruft bis zu vier Kontakte nacheinander |
Zwei davon sind aus Serversicht interessant, weil sie mit etwas konkurrieren, das viele selbst betreiben.
Der DNS-Filter gegen den eigenen Resolver#
Ein Filter im Router ist bequem: eingeschaltet, gilt für alle Geräte, kein zusätzlicher Kasten. Was er nicht kann, ist ebenso klar:
| DNS-Filter im Router | Eigener Resolver (Pi-hole, AdGuard, Unbound) | |
|---|---|---|
| Aufwand | ein Schalter | Installation, Pflege, Ausfall = kein Internet |
| Listen | vom Hersteller vorgegeben | frei wählbar, eigene Regeln |
| Auswertung | keine | vollständige Protokolle, pro Gerät |
| Ausnahmen | grob | pro Gerät, pro Domain |
| Wenn er ausfällt | Router filtert eben nicht | alles steht, bis der Ersatz greift |
Für die meisten Haushalte ist der Schalter im Router die richtige Antwort. Wer wissen will, welches Gerät wohin funkt, braucht die Protokolle und die gibt es nur beim eigenen Resolver.
Failsafe deckt die Leitung ab, nicht den Dienst#
Failsafe schaltet auf einen zweiten Weg um, wenn der erste ausfällt. Was dabei zwangsläufig passiert: Die öffentliche IP-Adresse ändert sich. Alles, was von außen auf dein Heimnetz zeigt, zeigt danach ins Leere, bis der dynamische DNS-Eintrag nachgezogen ist. Ein Anker mit fester Adresse löst genau dieses Problem und das ist der Übergang zum Serverteil.
Die drei Dinge, die nicht in den Router gehören#
- Erreichbarkeit von außen. Portfreigaben ins Heimnetz öffnen genau das, was man nicht öffnen wollte.
- Alles, was Speicher braucht. Aufnahmen, Backups, Protokolle über Monate, dafür ist ein Router nicht gebaut.
- Dienste, die auch laufen sollen, wenn der Router neu startet. Nach jedem Firmware-Update ist er ein paar Minuten weg.
Die saubere Antwort auf alle drei ist dieselbe: ein kleiner Server mit fester öffentlicher Adresse, und ein Tunnel dorthin.
FritzBox über WireGuard an einen VPS#
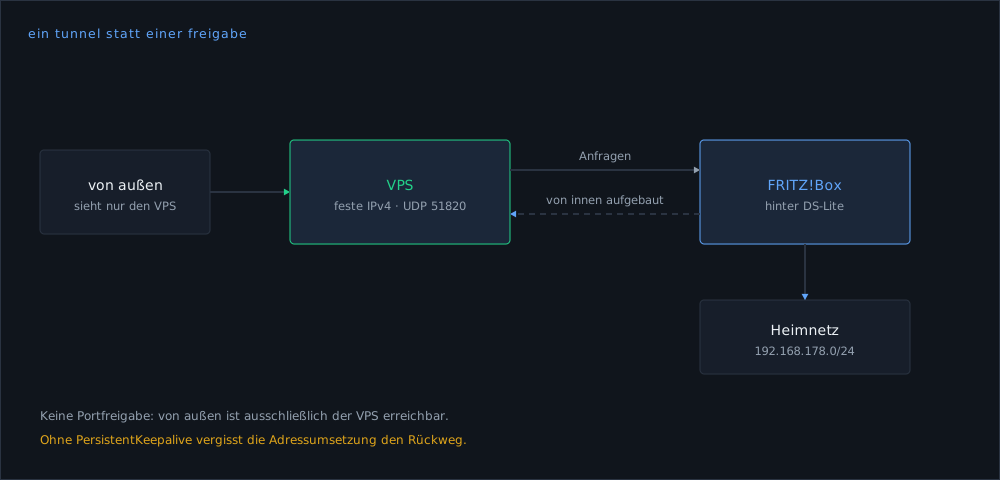
Das Ziel: Die FritzBox baut von sich aus eine Verbindung zum VPS auf. Von außen ist nur der VPS erreichbar, das Heimnetz nicht. Damit funktioniert der Aufbau auch hinter DS-Lite oder CGNAT, also überall dort, wo es gar keine eigene öffentliche IPv4-Adresse gibt.
Auf dem VPS#
apt install wireguard
umask 077
wg genkey | tee /etc/wireguard/privat | wg pubkey > /etc/wireguard/oeffentlich
# /etc/wireguard/wg0.conf
[Interface]
Address = 10.9.0.1/24
ListenPort = 51820
PrivateKey = <VPS-privat>
[Peer]
# die FritzBox zuhause
PublicKey = <FritzBox-oeffentlich>
AllowedIPs = 10.9.0.2/32, 192.168.178.0/24
PersistentKeepalive = 25Weiterleitung einschalten und den Rückweg maskieren:
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wg.conf && sysctl --system
nft add table inet nat
nft add chain inet nat postrouting '{ type nat hook postrouting priority 100; }'
nft add rule inet nat postrouting oifname "eth0" masquerade
systemctl enable --now wg-quick@wg0
wg show
Nach außen bleibt genau ein Port offen, UDP 51820. Der Rest gehört zugemacht, siehe Firewall mit nftables.
Auf der FritzBox#
Unter Internet → Freigaben → VPN (WireGuard) legst du eine Verbindung an; die FritzBox erzeugt dabei ihr Schlüsselpaar. Den öffentlichen Schlüssel trägst du oben beim Peer ein. Alternativ importierst du eine fertige Datei:
[Interface]
PrivateKey = <FritzBox-privat>
Address = 10.9.0.2/24

[Peer]
PublicKey = <VPS-oeffentlich>
AllowedIPs = 10.9.0.0/24
Endpoint = dein-vps.example.com:51820
PersistentKeepalive = 25
Die Menüpunkte heißen je nach FRITZ!OS-Version leicht anders, die Reihenfolge Schlüssel, Gegenstelle, erlaubte Netze ist dieselbe.
In einem Tunnel ist weniger Platz pro Paket. Kleine Pakete kommen durch, große nicht, das Ergebnis sind Verbindungen, die sich aufbauen und dann mitten in der Übertragung stehen bleiben. Bei SSH sieht es aus wie banner exchange timeout, bei Webseiten wie eine halb geladene Seite. Das ist keine Störung beim Anbieter. Wenn die FritzBox keine MTU-Einstellung anbietet, klemmt man es auf dem VPS ab:
nft add rule inet filter forward tcp flags syn tcp option maxseg size set rt mtu
# gegenprüfen: die größte Paketgröße, die ohne Fragmentierung durchkommt
ping -M do -s 1372 10.9.0.1
PersistentKeepalive = 25 ist kein Beiwerk: Ohne regelmäßiges Lebenszeichen vergisst die Adressumsetzung des Anbieters die Verbindung, und der Tunnel ist genau dann tot, wenn du ihn von unterwegs brauchst.
Was danach möglich ist#
- Dienste zuhause von außen erreichen, ohne eine einzige Portfreigabe: Der VPS nimmt die Anfrage an und schickt sie durch den Tunnel (Reverse-Proxy einrichten).
- Feste Adresse für alles, was eine braucht, unabhängig davon, was die Leitung zuhause gerade tut.
- Backups aus dem Heimnetz auf den Server schieben, statt zu hoffen (3-2-1).
Wie ein Smart-Home-System auf derselben Grundlage erreichbar wird, ohne im offenen Netz zu stehen, steht in Home Assistant auf Proxmox.
Häufige Fragen#
Brauche ich einen VPS, wenn ich eine feste IPv4-Adresse habe?#
Nicht zwingend. Der VPS bleibt trotzdem der bessere Eingang, weil ein Angriff dann auf einer Maschine landet, die neu aufgesetzt werden kann und nicht in deinem Wohnzimmernetz.
Wie schnell ist WireGuard auf der FritzBox?#
Die Verschlüsselung läuft auf der Router-CPU, und die ist begrenzt. Für Fernzugriff, Steuerung und Backups über Nacht reicht es. Wer die volle Leitungsgeschwindigkeit durch den Tunnel schieben will, gibt die Aufgabe an ein Gerät dahinter.
Ersetzt der DNS-Filter der FritzBox einen Pi-hole?#
Für Werbung und offensichtlich unerwünschte Ziele weitgehend ja. Für Auswertung pro Gerät und eigene Listen nicht, der Unterschied ist die Sichtbarkeit, nicht die Filterwirkung.
Kann ich mehrere Standorte so verbinden?#
Ja. Jeder Standort ist ein weiterer Peer mit eigenem AllowedIPs. Wichtig ist nur, dass sich die Heimnetze nicht überschneiden, zweimal 192.168.178.0/24 lässt sich nicht routen.
Soll ich die Labor-Version installieren?#
Nur auf einem Gerät, dessen Ausfall niemanden trifft. Der Rückweg auf die Serienversion ist möglich, kostet aber die Einstellungen, vorher sichern.
Kurz gesagt#
- 8.50 bringt DNS-Filter, Matter-Bridge, Geofencing-Routinen und Failsafe über Mobilfunk.
- Der Router-Filter ist bequem; Protokolle und eigene Regeln gibt es nur beim eigenen Resolver.
- Keine Portfreigaben. Die FritzBox baut den Tunnel von innen zum VPS auf, das funktioniert auch hinter DS-Lite.
PersistentKeepalive = 25und MSS-Klemmung sind die zwei Zeilen, die den Unterschied zwischen „läuft“ und „läuft manchmal“ machen.- Alles, was Speicher braucht oder Neustarts überleben soll, gehört auf den Server, nicht in den Router.
Geschrieben aus dem laufenden Betrieb: MRMedia betreibt eigene Proxmox- Hosts, einen Backup-Server und Kundendienste in der EU. Fehler in einer Anleitung sind Fehler im eigenen Betrieb. Korrekturen bitte über Discord.